私有化 ASR 部署的安全性分析:从内网隔离到数据审计的全栈防护实践
灵声智库技术团队
核心安全架构组
在人工智能技术席卷全球的背景下,语音识别(ASR)已成为企业数字化转型的核心工具。然而,随着应用场景向金融、医疗、司法等敏感领域深入,语音数据的安全性问题日益凸显。传统的公有云 ASR 服务虽然便捷,但在数据隐私保护、合规性控制以及链路安全方面存在天然的脆弱性。本文将站在一线开发者的视角,深度剖析私有化 ASR 部署的安全架构逻辑,探讨如何构建一套“固若金汤”的语音识别防御体系。
一、 物理与逻辑双重隔离:内网部署的“护城河”
私有化部署的核心优势在于对数据流向的绝对掌控。在灵声智库的私有化方案中,第一道防线便是物理级的内网隔离。通过在企业自有数据中心或私有云环境中部署 ASR 引擎,所有音频数据均在局域网内流转,从根源上杜绝了数据在公网传输过程中被截获的风险。
逻辑隔离同样至关重要。我们建议采用容器化(Docker/K8s)部署方案,为 ASR 服务分配独立的命名空间,并配置严格的 Network Policy(网络策略)。这意味着,只有经过授权的业务系统(如呼叫中心中间件、视频会议服务器)才能访问 ASR 接口,而 ASR 服务本身被禁止访问外部互联网,实现真正的“单向流入、内部闭环”。
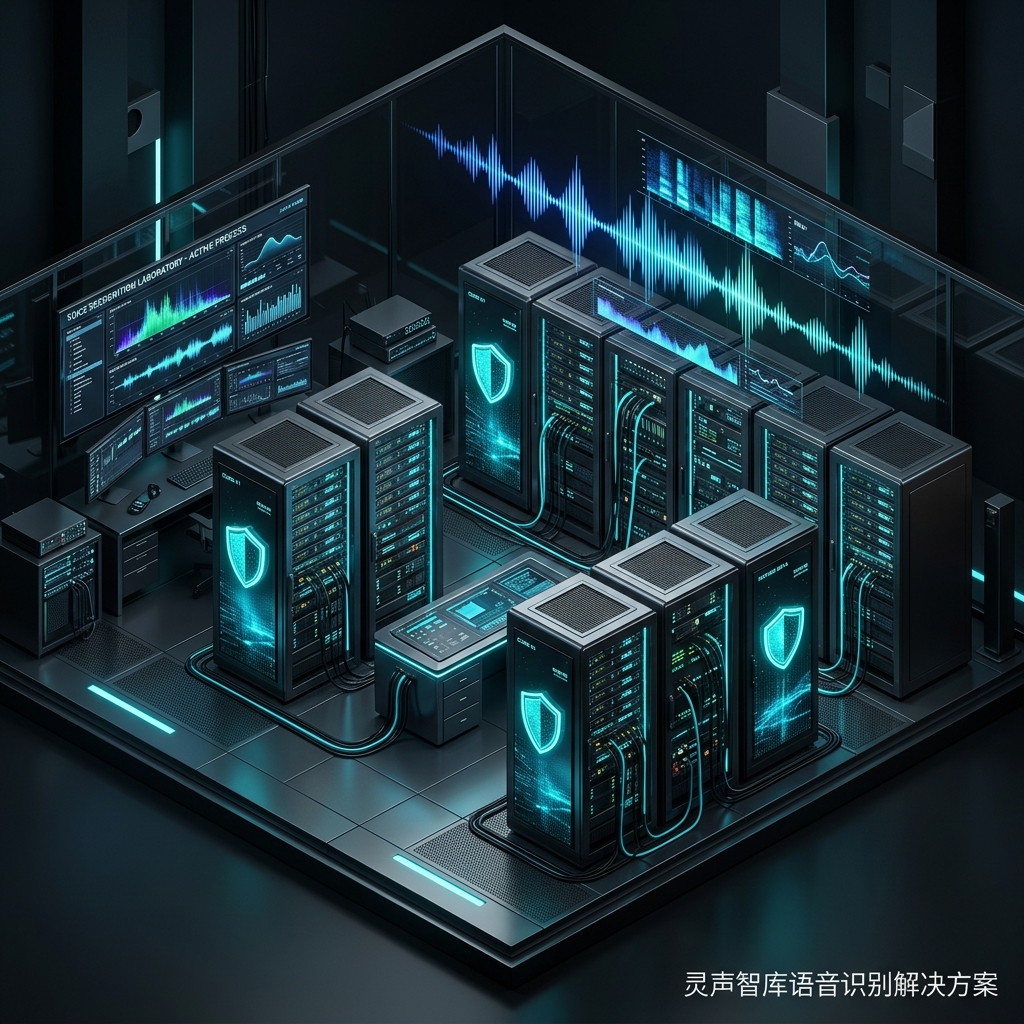
图 1:灵声智库私有化 ASR 全栈安全链路模型
二、 链路加密与身份鉴权:每一比特都要受控
内网并不等同于绝对安全。为了应对内部威胁或横向移动攻击,私有化 ASR 必须实现全链路加密。即便是在局域网内,业务系统与 ASR 引擎之间的通信也应强制使用 mTLS(双向 TLS)协议。
在鉴权层面,我们弃用了简单的 API Key 模式,转而采用基于 RBAC(基于角色的访问控制)的动态 Token 机制。每一个转写任务都会关联一个唯一的 Session ID,并配合时间戳进行签名校验。这种方式确保了即便请求报文被恶意拦截,攻击者也无法在有效期外进行重放攻击。对于极高安全要求的金融信创场景,灵声智库还支持国产国密算法(如 SM2/SM3/SM4),确保存储与传输的每一比特数据都符合国家信息安全标准。
三、 实时审计与数据脱敏:看得见的安全性
“不可见的安全性等于没有安全性”。一套成熟的私有化 ASR 系统必须具备强大的实时审计能力。灵声智库的 ASR 管理控制台提供了详尽的操作日志追踪,包括:谁在什么时间提交了哪段音频、识别结果的流向、API 调用的耗时以及系统负载状态。
更进一步,我们在推理引擎前端集成了敏感信息识别模块。在语音转文字的过程中,系统可以根据预设的正则表达式或 NER(命名实体识别)模型,自动识别出身份证号、手机号、银行卡号等敏感数据,并在输出结果中进行实时掩码处理(如将“13800138000”转写为“138****8000”)。这种“端到端”的脱敏机制,使得后续的人工质检或大数据分析环节无需接触原始敏感信息,极大地降低了数据泄露的合规风险。
四、 结论:安全是私有化 ASR 的底色
私有化 ASR 部署不仅仅是为了追求识别速度和低延迟,更是为了在不确定的网络环境下,为企业构建一个确定的数据安全边界。从底层的物理隔离,到中间层的链路加密,再到应用层的实时审计与脱敏,灵声智库通过全栈式的安全设计,帮助政企客户在享受 AI 效率红利的同时,牢牢守住信息安全的生命线。
外网暴露度
0%
合规覆盖率
100%