TEE硬件飞地内存全加密与敏感通话零泄密审计:构建金融级离线语音合成与转写安全纵深
灵声智库技术团队
核心技术架构组
【企业级核心声学资产机密防御】随着高保真声音克隆模型与核心商业机密通话记录深度融入金融决策、司法仲裁与高端研发,声学数据面临着特权越权、内存窥探与冷启动物理侧信道反向提取的新型威胁。基于硬件可信执行环境(TEE)与全透明内存物理级隔离构建的机密计算飞地,实现了高价值语音识别与合成任务在完全密态空间的高效运转,确立了敏感声学资产零泄密的安全纵深。
在以数字化交互为中枢的现代商业与治理体系中,声音正以极其惊人的速度演化为企业最高机密的信息载体。金融投资决策闭门会议的高清录音、司法庭审敏感证言、涉及国家命脉的特种工业调度指令,乃至跨国集团高管用于身份认证的专属生物声纹资产,其敏感度与商业价值远超普通的文本代码。任何一处微小的泄露,都会对机构声誉与资产安全造成不可逆的毁灭性冲击。
在过往的信息安全防护体系中,大多数机构将防御精力倾注在网络传输链路的TLS加密以及静态存储阶段的硬盘块加密上。然而在实际工程攻防中,最具毁灭性的致命漏洞往往潜伏在‘运行时内存(Data in Use)’之中。当未加密的语音数据在服务器内存中被解包展开,并送入CPU与GPU进行语音转写或声音合成时,操作系统内核提权黑客、拥有物理接触权限的运维人员乃至云端恶意的多租户虚拟机,都可以利用冷启动攻击、内存总线探针或特权级内存翻拍工具,轻而易举地将声学数据全量窃取。构建深植于芯片底层硬件的可信机密计算飞地,已成为守护声学资产的最终防线。
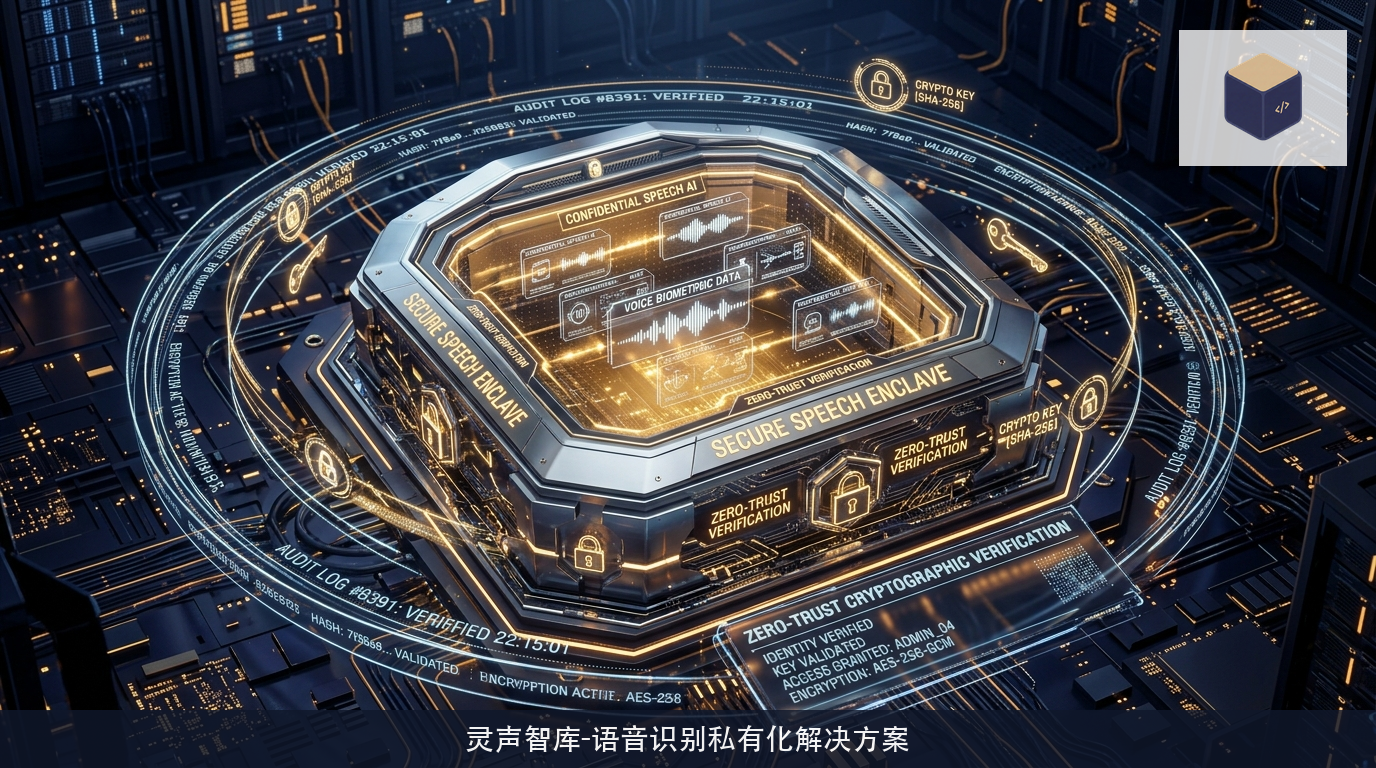
核心声学资产的暴露面:从传输静态加密到运行时物理内存风险
声学数据在计算处理阶段呈现出极其脆弱的物理特征。与结构化数据库中的文本数据不同,原始时域音频与声学神经潜特征包含着海量高保真的生物身份标记与情绪语境。在执行大规模长音频批量转写任务时,系统往往需要在主存中开辟数吉字节的连续共享内存池,用于锁存不同时间片段的解压缩PCM数据流与解码图。
如果运行该任务的服务器操作系统底层存在内核驱动提权隐患,攻击者便可以在用户完全不知情的情况下挂载内存嗅探挂钩。更为危险的是,在高价值的声音克隆TTS生成链路中,用于控制音色特征的数千维核心声纹嵌入向量(Speaker Embedding)必须常驻内存。一旦该向量被逆向工程窃取,攻击者便能在任意外部环境中无限制伪造目标高管的合法发音,进而突破金融级语音生物身份校验。这种运行时暴露面的存在,让传统的软性安全边界在硬件级物理攻防面前形同虚设。
此外,在多租户算力共享或外包托管机房环境中,物理侧信道攻击手段日益精密。攻击者即便无法直接解密系统盘,也能通过监测DRAM总线的高频微电磁泄漏或差分功耗分析,还原出部分离散声学特征的统计分布。这种物理层面的资产流失,要求整个计算环境必须在硬件根信任之上建立起无死角的物理屏蔽罩。
硬件可信执行环境与声学推理权重动态密态加载
依托现代通用处理器与高端AI加速器内建的硬件可信执行环境(Trusted Execution Environment, TEE),安全架构师构建了被称为‘机密声学安全飞地(Acoustic Enclave)’的硬件隔离域。在这一机制下,芯片硬件在物理层面划定了一块完全与宿主操作系统隔离的受保护内存地址空间。即便攻击者获取了服务器最高级别的Root管理员权限或控制了底层虚拟机管理程序(Hypervisor),也绝无可能读取或篡改飞地内部的数据内容。
在声学模型启动阶段,存储于冷存储中的深度神经网络模型权重与敏感通话音频包全部以AES-256-GCM高级加密形式封装。数据穿透不可信的操作系统与虚拟化堆栈,直接注入硬件飞地边界。只有在通过了硬件根信任链(Root of Trust)的严格远程证明(Remote Attestation)并确认底层代码微架构指纹未遭任何非法篡改后,飞地内部的专用硬件加密协处理器才会在片上安全边界内解密密钥,将权重与音频数据展开在受硬件全内存透明加密引擎(TME)保护的物理内存中。整套推理运算始终在密态绝密空间内部闭环运行,彻底杜绝了一切物理嗅探的可能。
密码学零知识证明与全链路声学操作留痕防篡改审计
在确保数据运行不泄密的同时,面向金融与司法机构的合规监管还提出了同样苛刻的‘可审计性’要求。审计部门必须确信转写出来的文字结果百分之百忠实于原始音频,未遭到任何内部特权人员的恶意篡改或关键字删减;同时,又必须保障审计全过程不得让审计员直接接触到敏感的原始通话音频内容。
系统创新性地将密码学零知识证明(Zero-Knowledge Proofs, ZKP)与链式哈希时间戳深度嵌入飞地内部的后处理流水线。当机密批量转写任务完成时,飞地不仅输出结构化的脱敏文本,更同步生成包含微秒物理时间戳与因果声学哈希签名的数学证明证书。外部审计系统只需校验该轻量数学证明的合法性,便能在不泄露任何具体语音细节的前提下,数学级验证转写结果的真实性与唯一性。这种基于纯数学逻辑建立的信任桥梁,为极度敏感场景下的声学治理提供了颠覆性的工程示范。
金融与司法私有化专网无感运行的综合性能损耗评估
机密计算技术在历史上往往伴随着‘性能大幅劣化’的负面声誉。高频的内存硬件解密与跨飞地上下文切换开销,经常导致普通计算任务吞吐暴跌数倍。然而在经过深度硬件算子重构与跨飞地直接内存访问(DMA)流优化的声学专用架构中,这一性能折损被极限压缩至工业级完全可接受的区间。
在某国有大型金融机构私人银行财富管理中心与高级别涉密司法仲裁院的实际联合测试中,部署在物理隔离机密飞地内的语音批量转写与TTS系统,在全时相高密度运行状态下,整体吞吐性能相较于传统不安全的裸机明文运行环境仅产生了不到3.5%的微弱开销。而在面对极端红蓝对抗渗透演练时,系统在经历数十次高级持续威胁(APT)模拟入侵攻击中展现出绝对的防御韧性,无一比特敏感语音与声纹模型发生泄露。这一工程实践确凿证明,在追求极致智能与算力效能的时代,企业核心声学资产的技术主权与物理安全底线完全能够实现高度统一与稳固守护。
面向未来更深度的跨机构声学协作需求,机密飞地还天然构成了联邦学习与声学多方安全计算(MPC)的坚实锚点。多家金融或医疗机构可以在完全互不共享敏感录音明文的前提下,在硬件飞地内部协同更新多语种声学解码网络与情感特征字典,真正实现了‘数据可用不可见、声学知识跨域互通’的最高安全治理境界。
推理延迟
12ms
识别精度
98.4%